


IT Governance (Tata Kelola Teknologi Informasi) adalah kerangka kepemimpinan, struktur organisasi, dan proses yang memastikan investasi TI perusahaan selaras dengan tujuan bisnis, memitigasi risiko siber, dan mengoptimalkan alokasi sumber daya. Berbeda dari IT Management yang berfokus pada aspek operasional harian, IT Governance berorientasi pada pengawasan strategis jajaran Direksi dan Komisaris melalui prinsip Direct, Evaluate, Monitor berbasis standar internasional seperti ISO/IEC 38500 dan ISO/IEC 27001.
Mengapa IT Governance menjadi Prioritas Strategis Direksi?
Transformasi digital telah mengubah posisi TI dari fungsi pendukung operasional menjadi penggerak utama pertumbuhan bisnis. Ketergantungan perusahaan pada infrastruktur digital, layanan berbasis cloud, pemrosesan big data, dan integrasi sistem otomatis menuntut keterlibatan langsung jajaran manajemen puncak dalam pengawasan TI.
Risiko ini muncul ketika investasi TI bernilai miliaran rupiah gagal menghasilkan dampak bisnis yang terukur, seperti:
- Penyedotan Anggaran Tanpa ROI
Pembelian lisensi sistem atau perangkat lunak mahal yang tidak digunakan secara optimal.
- Kerentanan Keamanan & Kehilangan Data
Kurangnya pengawasan risiko level eksekutif yang memicu kebocoran data sensitif dan gangguan operasional.
- Hambatan Skalabilitas
Infrastruktur TI yang dibangun secara terisolasi sehingga menghambat ekspansi bisnis dan integrasi antar-departemen.
Oleh karena itu, IT Governance hadir sebagai alat kendali strategis bagi direksi untuk memastikan bahwa setiap pengeluaran memberikan nilai tambah nyata sekaligus melindungi aset organisasi dari ancaman internal maupun eksternal.
Memahami IT Governance: Lebih dari Sekadar Pengelolaan Operasional IT
IT Governance adalah bagian integral dari Tata Kelola Perusahaan (Corporate Governance) yang menentukan struktur keputusan, akuntabilitas, dan batasan wewenang untuk memastikan pemanfaatan TI berjalan secara efektif, efisien, dan aman.
Banyak jajaran manajemen menyamakan IT Governance dengan IT Management. Padahal, keduanya memiliki fokus, tanggung jawab, dan tingkat keputusan yang sangat berbeda. Berikut perbandingan IT Governance & IT Management:
Perbandingan IT Governance vs IT Management
| Aspek | IT Governance (Tata Kelola TI) | IT Management (Manajemen TI) |
| Fokus Utama | Pengawasan strategis, kepemimpinan, dan penyelarasan tujuan bisnis. | Eksekusi teknis, operasional harian, dan penyampaian layanan TI. |
| Kerangka Kerja Core | Direct, Evaluate, Monitor (DEM) | Plan, Build, Run, Support (PBRS) |
| Penanggung Jawab | Direksi, Dewan Komisaris, dan C-Level Execs (CEO, CIO, CFO). | Manajer TI, System Administrator, dan Tim Teknis Operasional. |
| Pertanyaan Utama | “Apakah kita melakukan hal yang benar dengan TI?” | “Apakah kita menjalankan operasional TI dengan benar?” |
| Luaran (Output) | Kebijakan strategis, profil risiko, dan alokasi sumber daya. | Layanan sistem stabil, kuota pemeliharaan, dan penyelesaian incident ticket. |
Manfaat Utama IT Governance bagi Manajemen & Pemilik Bisnis
Penerapan IT Governance yang mature memberikan lima manfaat utama bagi keberlangsungan dan daya saing perusahaan:
1. Strategic Alignment (Penyelarasan Strategis)
Memastikan seluruh proyek dan investasi TI secara langsung mendukung pencapaian rencana strategis jangka panjang perusahaan. Pengambilan keputusan TI tidak lagi didasarkan pada tren teknologi semata, melainkan pada kebutuhan riil bisnis.
2. Risk Management & Mitigation (Manajemen & Mitigasi Risiko)
Membangun visibilitas menyeluruh terhadap ancaman siber, kerentanan sistem, dan potensi kegagalan operasional. Direksi memiliki matriks risiko terukur untuk mengambil keputusan proteksi aset informasi secara proaktif.
3. Resource Optimization (Optimalisasi Sumber Daya)
Mengoptimalkan alokasi anggaran, perangkat keras, lisensi software, dan kapabilitas SDM TI. Tata kelola mencegah pengadaan ganda (redundancy) dan memastikan utilitas infrastruktur berada pada tingkat efisiensi tertinggi.
4. Regulatory Compliance (Kepatuhan Regulasi)
Memastikan operasional digital perusahaan mematuhi regulasi nasional seperti Undang-Undang Perlindungan Data Pribadi / UU PDP dan regulasi sektoral OJK/BI serta standar industri internasional untuk menghindari sanksi hukum dan denda finansial.
5. Value Delivery & ROI (Penyampaian Nilai & Imbal Hasil Investasi)
Menyediakan metrik pencapaian bernilai bisnis yang terukur untuk setiap investasi teknologi. Manajemen puncak dapat memantau Return on Investment (ROI) dan Total Cost of Ownership (TCO) secara transparan.
Kerangka Kerja IT Governance berbasis Standar ISO
6 Prinsip Utama ISO/IEC 38500 (Corporate Governance of IT)
ISO/IEC 38500 menyediakan pedoman bagi pimpinan puncak perusahaan melalui 6 prinsip dasar:
- Responsibility (Tanggung Jawab)
Setiap pihak dalam organisasi memahami dan menerima tanggung jawab atas wewenang penanganan TI.
- Strategy (Strategi)
Strategi bisnis memperhitungkan kapabilitas TI, dan strategi TI secara konsisten mendukung pencapaian strategi bisnis.
- Acquisition (Pengadaan)
Pengadaan aset TI dilakukan berdasarkan analisis kebutuhan yang transparan dan rasional.
- Performance (Kinerja)
Sistem TI dirancang untuk memenuhi kebutuhan operasional dan memberikan tingkat kinerja yang ditargetkan.
- Conformance (Kesesuaian)
Sistem TI mematuhi seluruh peraturan perundang-undangan serta kebijakan internal yang berlaku.
- Human Behaviour (Perilaku Manusia)
Kebijakan TI menghargai kebutuhan, perilaku, dan pengembangan keterampilan seluruh staf pengguna.
Sinergi Antara ISO/IEC 38500 dan ISO/IEC 27001
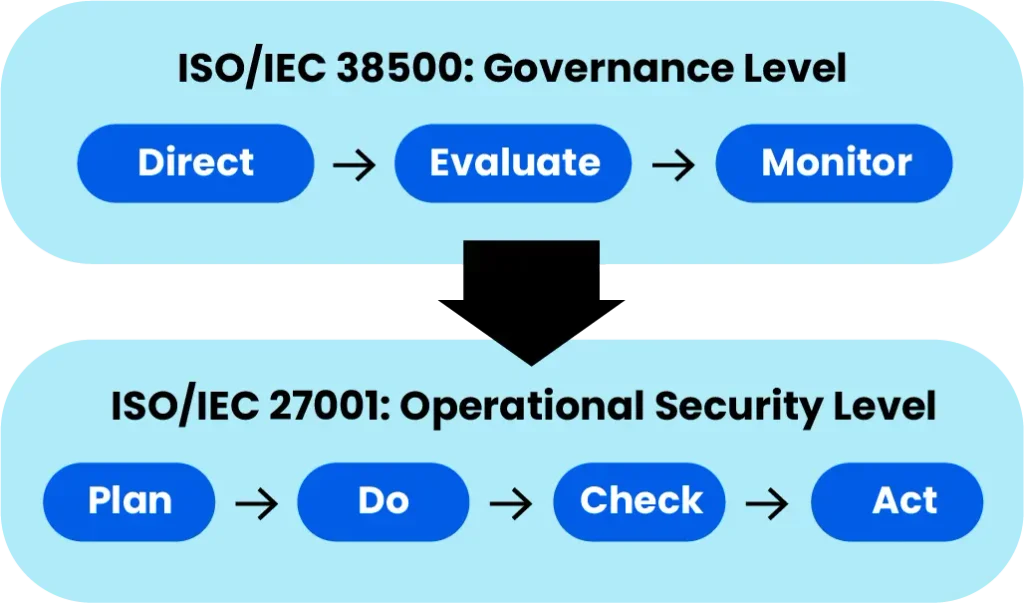
- ISO/IEC 38500 bertindak di tingkat Tata Kelola, memberikan pengawasan strategis kepada Direksi untuk mengevaluasi, mengarahkan, dan memantau penggunaan TI (Direct, Evaluate, Monitor).
- ISO/IEC 27001 bertindak di tingkat Manajemen Operasional Keamanan, menyediakan kontrol teknis dan operasional untuk melindungi kerahasiaan (confidentiality), integritas (integrity), dan ketersediaan (availability) data perusahaan.
Baca juga: Kerangka Tata Kelola Keamanan Informasi Dalam Penilaian TI
Langkah Praktis Memulai Implementasi Tata Kelola TI di Perusahaan
Implementasi tata kelola TI dilakukan melalui pendekatan bertahap untuk memastikan adopsi organisasi berjalan mulus:
Tahap 1: Gap Assessment (Evaluasi Tingkat Kematangan)
- Mengukur posisi tata kelola TI saat ini terhadap standar ISO 38500/27001 atau COBIT.
- Mengidentifikasi area kerentanan, ketidakselarasan proses, dan potensi pemborosan anggaran.
Tahap 2: Penyusunan Kebijakan, Struktur Akuntabilitas, dan Matriks RACI
- Merumuskan IT Governance Framework, pedoman tata kelola, dan kebijakan keamanan informasi.
- Membentuk Komite Pengarah TI (IT Steering Committee).
- Menyusun matriks RACI (Responsible, Accountable, Consulted, Informed) untuk memperjelas wewenang antara jajaran manajemen bisnis dan tim teknis TI.
Tahap 3: Implementasi Kontrol Operasional dan Awareness Training
- Memulai penerapan kontrol teknis sesuai standar kepatuhan.
- Menggelar sosialisasi dan pelatihan berupa awareness training kepada seluruh tingkatan karyawan untuk membangun budaya kesadaran keamanan data dan akuntabilitas TI.
Tahap 4: Monitoring dan Audit Kontinu
- Melakukan tinjauan berkala terhadap pencapaian indikator kinerja utama TI.
- Melaksanakan audit internal tata kelola dan keamanan TI secara periodik untuk memastikan pemenuhan regulasi dan perbaikan berkesinambungan.
Simak juga: Langkah-Langkah Penilaian Risiko Dalam Tata Kelola TI
Mempercepat Penerapan IT Governance bersama Konsultan ISO Profesional
Mengembangkan kerangka tata kelola TI secara mandiri (in-house) sering kali menghadapi berbagai tantangan operasional. Tim internal umumnya memiliki keterbatasan waktu karena fokus pada operasional harian, serta berisiko menghadapi bias subjektif saat mengaudit sistem sendiri.
Pendampingan dari konsultan ISO profesional memberikan nilai tambah strategis bagi perusahaan, seperti:
- Efisiensi Waktu & Sumber Daya
Mempercepat proses perancangan kerangka kerja dengan metodologi teruji tanpa mengganggu fokus operasional tim internal.
- Template Dokumentasi Siap Pakai
Menyediakan SOP, kebijakan, dan kerangka dokumentasi yang matang dan telah disesuaikan dengan kebutuhan industri.
- Objektivitas Assessment & Jaminan Sertifikasi
Memberikan penilaian independen yang objektif mengenai gap sistem perusahaan serta memastikan kesiapan penuh dalam menghadapi audit sertifikasi ISO 38500 maupun ISO 27001.
Baca juga: Kerangka Kerja COBIT Dalam Evaluasi Tata Kelola TI
Siap Membangun Tata Kelola TI Berstandar Internasional?
Pastikan investasi teknologi perusahaan Anda memberikan nilai bisnis optimal dan terlindungi dari risiko keamanan siber. Konsultasikan kebutuhan perusahaan Anda bersama Madhava untuk pelaksanaan Gap Assessment ISO 38500/ISO 27001 dan dapatkan roadmap implementasi tata kelola TI yang presisi.
Hubungi Tim Konsultan Madhava untuk Sesi Konsultasi dan Gap Assessment ISO