


Audit Teknologi Informasi (TI) merupakan instrumen krusial bagi organisasi modern untuk menjamin bahwa infrastruktur dan sistem digital yang digunakan aman, andal, serta sejalan dengan regulasi yang berlaku. Tujuannya untuk menilai tingkat keamanan data, kepatuhan regulasi, efisiensi operasional, serta mitigasi risiko. Audit TI mencakup evaluasi keamanan, manajemen akses, perlindungan data, tata kelola layanan IT, hingga prosedur pemulihan bencana. Tanpa persiapan yang matang, proses audit sering kali menjadi beban operasional yang memicu temuan kritis.
Simak juga: 4 Manfaat Audit Tata Kelola TI
Apa itu Audit TI?
Audit TI adalah proses evaluasi yang sistematis, independen, dan terdokumentasi terhadap infrastruktur, aplikasi, kebijakan, dan prosedur teknologi informasi suatu organisasi. Tujuan dasarnya adalah menilai apakah aset TI terproteksi dengan baik, integritas data terjaga, serta operasional sistem berjalan secara efektif untuk mendukung pencapaian tujuan bisnis organisasi.
Audit Regulator vs Audit Internal. Apa Bedanya?
| Parameter | Audit Regulator | Audit Internal |
| Sifat Pelaksanaan | Wajib (Mandatory) berdasarkan regulasi | Rutin, berkala, dan preventif |
| Pemicu | Ketentuan hukum / lembaga otoritas | Inisiatif manajemen organisasi |
| Fokus Utama | Kepatuhan (compliance) terhadap standar eksternal | Evaluasi kontrol & perbaikan berkelanjutan |
| Dampak Temuan | Sanksi hukum, denda, hingga pembekuan izin | Rekomendasi perbaikan operasional internal |
Audit Regulator
Audit regulator dipersyaratkan oleh lembaga otoritas pemerintah seperti Otoritas Jasa Keuangan (OJK), Bank Indonesia (BI), atau Kementerian Komunikasi dan Digital (Komdigi). Sifatnya wajib dengan standar penilaian yang kaku. Ketidaksiapan dalam audit regulator berisiko menghasilkan sanksi administratif, denda finansial, hingga pencabutan izin operasional.
Audit Internal
Audit internal dilakukan oleh tim independen dari dalam organisasi sendiri. Berfokus pada upaya preventif, audit ini bertujuan mengidentifikasi kelemahan tata kelola secara dini sebelum dievaluasi oleh pihak luar, sekaligus mendorong budaya perbaikan berkelanjutan.
Tujuan Utama Audit TI
Secara terperinci, pengujian audit TI berfokus pada tiga pilar utama:
Menilai Efektivitas Kontrol Internal Sistem TI
Audit memastikan bahwa sistem kontrol internal baik teknis maupun administratif, berjalan sesuai rancangan untuk mencegah kegagalan operasional, fraud, dan kesalahan penanganan data.
Mengidentifikasi Celah Keamanan & Risiko Operasional
Auditor melakukan evaluasi kerentanan (vulnerability assessment) untuk menemukan titik lemah pada jaringan, aplikasi, maupun arsitektur sistem sebelum dimanfaatkan oleh pihak terlarang (cyber threat actors).
Memastikan Kepatuhan terhadap Regulasi dan Standar Industri
Memverifikasi bahwa seluruh operasional TI telah mematuhi aturan nasional (seperti UU Perlindungan Data Pribadi/PDP) maupun standar internasional yang dipersyaratkan industri.
Baca juga: Pentingnya Proses Pelaksanaan Audit IT bagi Perusahaan
Ruang Lingkup Audit TI yang Perlu Anda Siapkan
Dalam audit TI, auditor akan memeriksa lima domain utama berikut:
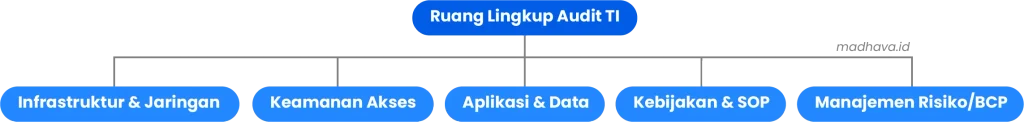
Infrastruktur & Jaringan
Pemeriksaan keandalan perangkat keras, data center, arsitektur jaringan (firewall, router, switch), serta konfigurasi cloud security.
Keamanan Informasi & Kontrol Akses
Evaluasi matriks hak akses (User Access Matrix), implementasi Multi Factor Authentication (MFA), Privileged Access Management (PAM), serta mekanisme enkripsi data (data in-transit & data at-rest).
Aplikasi & Integritas Data
Pengujian terhadap aplikasi bisnis utama mencakup kontrol input/output data, pemisahan lingkungan kerja (development, staging, production), log jejak audit (audit trail), serta manajemen perubahan kode (change management).
Kebijakan, SOP & Dokumentasi TI
Verifikasi ketersediaan dan relevansi dokumen tata kelola TI, seperti Kebijakan Keamanan Informasi, SOP Operasional, Patch Management Policy, dan tata cara retensi data.
Manajemen Risiko & Business Continuity Plan
Penilaian kesiapan organisasi dalam menghadapi bencana operasional, mencakup ketersediaan dokumen Business Continuity Plan (BCP), Disaster Recovery Plan (DRP), serta bukti pengujian simulasi Recovery Time Objective (RTO) dan Recovery Point Objective (RPO).
Checklist Persiapan Sebelum Audit TI
Persiapan berbasis daftar periksa (checklist) mengurangi risiko kepanikan saat proses audit berlangsung:
Dokumen Wajib yang Harus Disiapkan
- Inventarisasi lengkap aset hardware dan software (IT Asset Inventory).
- Matriks Hak Akses Pengguna (User Access Matrix) yang telah diperbarui.
- Topologi jaringan terbaru (fisik dan logis).
- Laporan pengujian keamanan (Penetration Testing dan Vulnerability Assessment) terkini.
- Laporan pengujian DRP / BCP berkala.
- Log pemantauan (monitoring log) dan rekaman perubahan sistem (Change Log).
Hal yang Biasanya jadi Temuan Umum (common findings) & Cara Menghindarinya
1. Akses Pengguna Tidak Relevan (Zombie Accounts)
Penyebab: Akun karyawan yang sudah resign masih aktif atau memiliki hak akses berlebih.
Solusi: Lakukan User Access Review rutin setiap kuartal dan integrasikan sistem HR dengan manajemen akses.
2. Dokumentasi SOP Kadaluwarsa
Penyebab: Operasional berjalan, tetapi SOP tidak pernah diperbarui mengikuti perkembangan sistem.
Solusi: Tetapkan jadwal peninjauan (review) dokumen secara berkala minimum 1 kali setahun.
3. Manajemen Patch Terlambat
Penyebab: Perangkat lunak atau OS tidak diperbarui sehingga memiliki kerentanan kritis.
Solusi: Terapkan patch management policy tersentralisasi dan terdokumentasi.
4. Pengujian BCP (Business Continuity Plan) dan DRP (Disaster Recovery Plan) Hanya Sekadar Dokumentasi
Penyebab: Ada dokumen DRP, tetapi tidak pernah diuji coba (simulation test).
Solusi: Agendakan simulasi failover DRP secara periodik dan catat hasilnya dalam laporan evaluasi.
Peran Internal Audit & Management Review sebagai Bukti Kesiapan
Melakukan mock audit (audit simulasi) internal sebelum audit eksternal membantu mengidentifikasi celah lebih awal. Selain itu, pimpinan puncak harus mengesahkan Management Review sebagai bukti bahwa tata kelola TI didukung penuh oleh manajemen eksekutif.
Framework Audit TI
Untuk memastikan kriteria penilaian obyektif, auditor umumnya menggunakan satu atau kombinasi dari kerangka kerja (framework) standar internasional berikut:
• COBIT (Control Objectives for Information and Related Technologies)
Standar utama untuk tata kelola dan manajemen TI perusahaan secara menyeluruh.
• ISO/IEC 27001
Standar internasional untuk penerapan Sistem Manajemen Keamanan Informasi (SMKI).
• NIST Cybersecurity Framework
Panduan berbasis risiko untuk mengidentifikasi, melindungi, mendeteksi, merespons, dan memulihkan infrastruktur dari ancaman siber.
• ITIL (Information Technology Infrastructure Library)
Kerangka kerja terbaik untuk pengelolaan layanan TI (IT Service Management).
• PCI DSS (Payment Card Industry Data Security Standard)
Standar keamanan spesifik untuk organisasi yang mengelola, memproses, atau menyalin data kartu pembayaran.
Simak juga: Kerangka Kerja COBIT Dalam Evaluasi Tata Kelola TI
Apa yang Terjadi Jika Tidak Siap Menghadapi Audit TI?
Ketidaksiapan menghadapi audit dapat berdampak langsung pada kelangsungan bisnis
1. Sanksi Regulasi dan Finansial
Lembaga otoritas seperti OJK atau BI dapat memberikan sanksi denda finansial hingga pembatasan aktivitas bisnis.
2. Temuan Berulang (Repeat Findings)
Kegagalan menindaklanjuti temuan audit sebelumnya mencerminkan buruknya komitmen manajemen dan menurunkan bobot penilaian maturitas TI.
3. Kerusakan Reputasi
Temuan audit yang bersifat material weakness dapat menurunkan kepercayaan investor, mitra bisnis, dan pelanggan.
Audit Lebih Tenang dengan Persiapan yang Tepat
Menghadapi audit TI tidak perlu menjadi proses yang menegangkan jika organisasi Anda memiliki persiapan tata kelola dan pendampingan yang tepat. Pendekatan terstruktur mulai dari gap analysis, pembenahan dokumentasi, hingga mock audit menjadi kunci keberhasilan dalam melewati audit tanpa temuan mayor.
Madhava hadir mendampingi organisasi Anda dalam mempersiapkan, mengaudit, dan memperkuat infrastruktur serta tata kelola TI sesuai regulasi regulator maupun standar internasional. Konsultasikan kesiapan audit TI organisasi Anda bersama tim ahli Madhava untuk memastikan proses audit yang efisien dan terpercaya.
FAQ
Berapa Lama Waktu Ideal untuk Bersiap sebelum Audit TI?
Waktu persiapan ideal adalah 3 hingga 6 bulan sebelum jadwal audit resmi. Jangka waktu ini memberikan ruang yang cukup untuk melakukan gap analysis, pembenahan dokumentasi, tindakan perbaikan kerentanan teknis (remediation), dan simulasi audit internal.
Apa Dokumen Paling Sering jadi Temuan saat Audit TI?
Apa dokumen paling sering jadi temuan saat audit TI?
- Matriks Hak Akses Pengguna yang tidak diperbarui.
- SOP Operasional TI yang sudah kedaluwarsa atau tidak sesuai praktik lapangan.
- Laporan hasil pengujian DRP/BCP yang tidak pernah diperbarui secara berkala.
- Dokumen kelola perubahan sistem (Change Management Log) yang kurang lengkap.
Apakah Audit Internal Bisa Menggantikan Kebutuhan Audit Regulator?
Tidak. Audit internal tidak bisa menggantikan audit regulator. Audit internal berfungsi sebagai sarana evaluasi dan persiapan mandiri (pre-assessment), sedangkan audit regulator adalah kewajiban hukum yang dilakukan oleh pihak independen atau otoritas resmi untuk memastikan kepatuhan industri.